


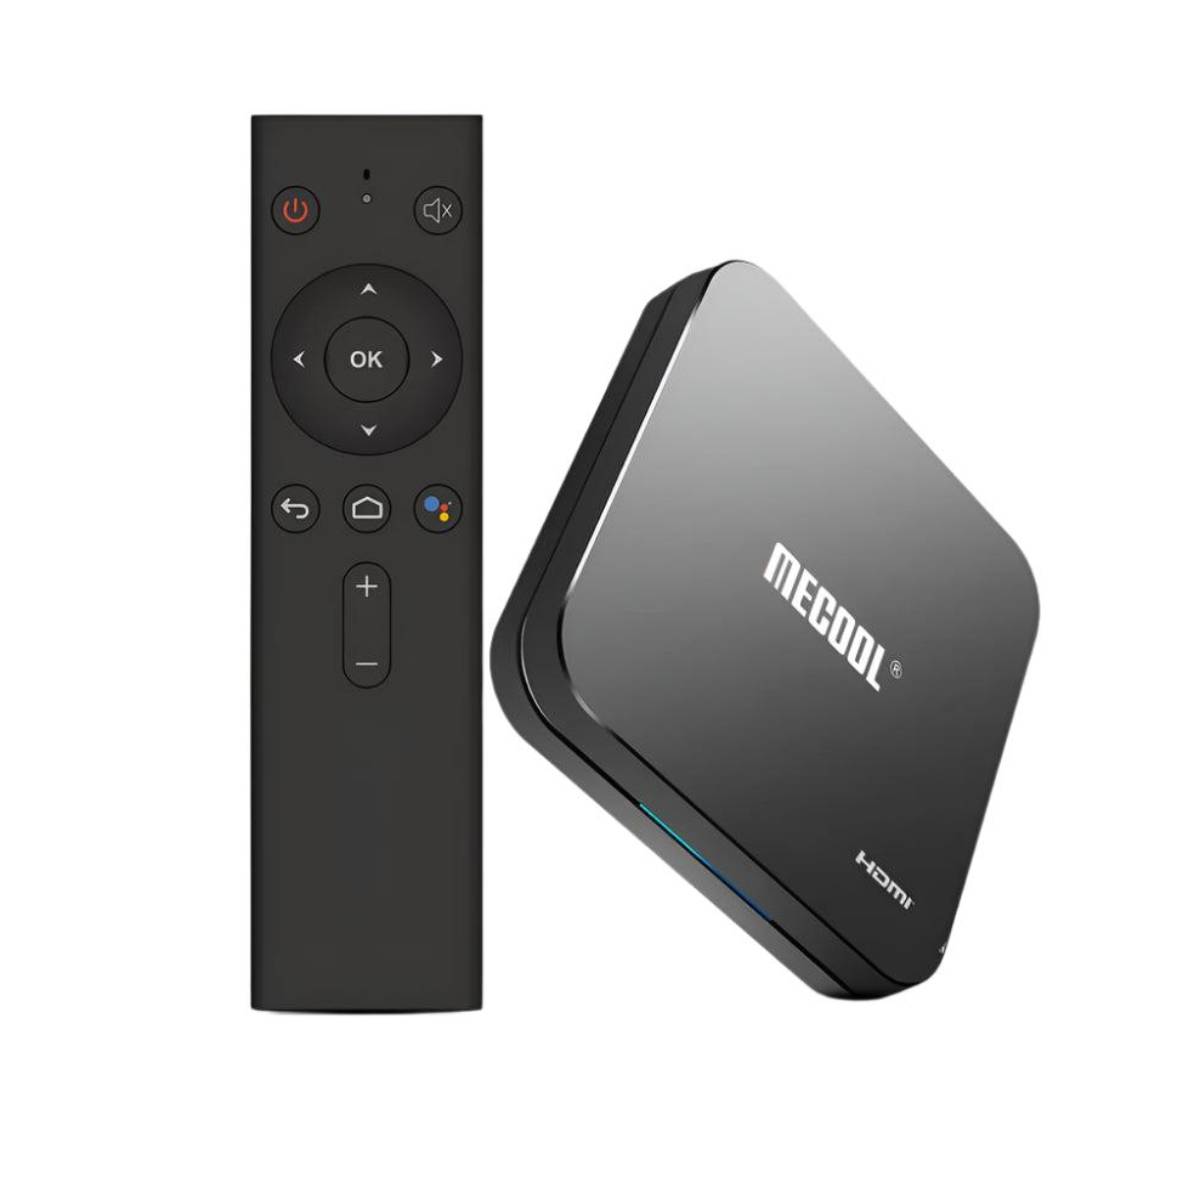
Une vaste opération internationale menée par Google a permis de neutraliser un réseau criminel présent dans plus de 200 pays. Sa particularité ? Les logiciels malveillants étaient installés directement dans certains appareils Android avant leur commercialisation. Des dizaines de milliers de dispositifs ont également été repérés au Canada, soulevant de nouvelles questions sur la sécurité de nos objets connectés.
Acheter un appareil électronique neuf devrait normalement garantir qu’il n’a jamais été utilisé par quelqu’un d’autre. Pourtant, plus d’un million de consommateurs ont potentiellement acheté, sans le savoir, des appareils déjà équipés d’un logiciel permettant à des pirates informatiques d’en prendre le contrôle.
Le 2 novembre 2026, Google a annoncé avoir démantelé, avec plusieurs partenaires internationaux, une infrastructure criminelle connue sous le nom de X.CPE.
Ce réseau, appelé botnet, regroupait plus de 1,3 million d’appareils connectés, principalement des boîtiers Android destinés à regarder la télévision et des contenus en diffusion continue.
L’opération a mobilisé Google, Plume, TrendAI, Lumen, HUMAN Security, Synthient et l’Agence nationale de police japonaise.
Mais contrairement aux cyberattaques traditionnelles, les propriétaires des appareils n’avaient pas nécessairement téléchargé de fichier suspect ou installé une application frauduleuse.
Le programme malveillant était directement intégré au micrologiciel de certains appareils avant même leur vente.
Un fabricant directement accusé par Google
L’enquête de Google Threat Intelligence Group désigne l’entreprise chinoise Videostrong Technology comme responsable du développement et de l’exploitation du logiciel malveillant.
Basée à Shenzhen, Videostrong fabrique des appareils Android pour différentes marques. Elle agit notamment comme fabricant d’équipement d’origine, ou OEM, permettant à d’autres entreprises de commercialiser ses produits sous leur propre nom.
Selon Google, la porte dérobée X.CPE aurait été volontairement intégrée dans plusieurs modèles et marques pendant plusieurs années.
Les chercheurs affirment disposer d’un niveau de confiance élevé concernant cette attribution.
L’entreprise aurait ensuite monétisé cet accès clandestin en permettant à des partenaires criminels d’utiliser les appareils infectés.
Cette situation est particulièrement préoccupante, car certains de ces produits avaient reçu la certification Android de Google.
Les logiciels malveillants utilisaient notamment des techniques de dissimulation permettant de contourner certaines étapes de vérification avant de télécharger d’autres composants après le premier démarrage.
En réaction, Google a rompu ses relations avec Videostrong et lui interdit désormais, ainsi qu’à ses futures filiales, de produire des appareils Android certifiés ou de fournir des logiciels à d’autres fabricants certifiés.
Le géant américain a également annoncé des modifications à ses procédures de contrôle des micrologiciels.

Comment un simple boîtier TV devient-il un outil criminel ?
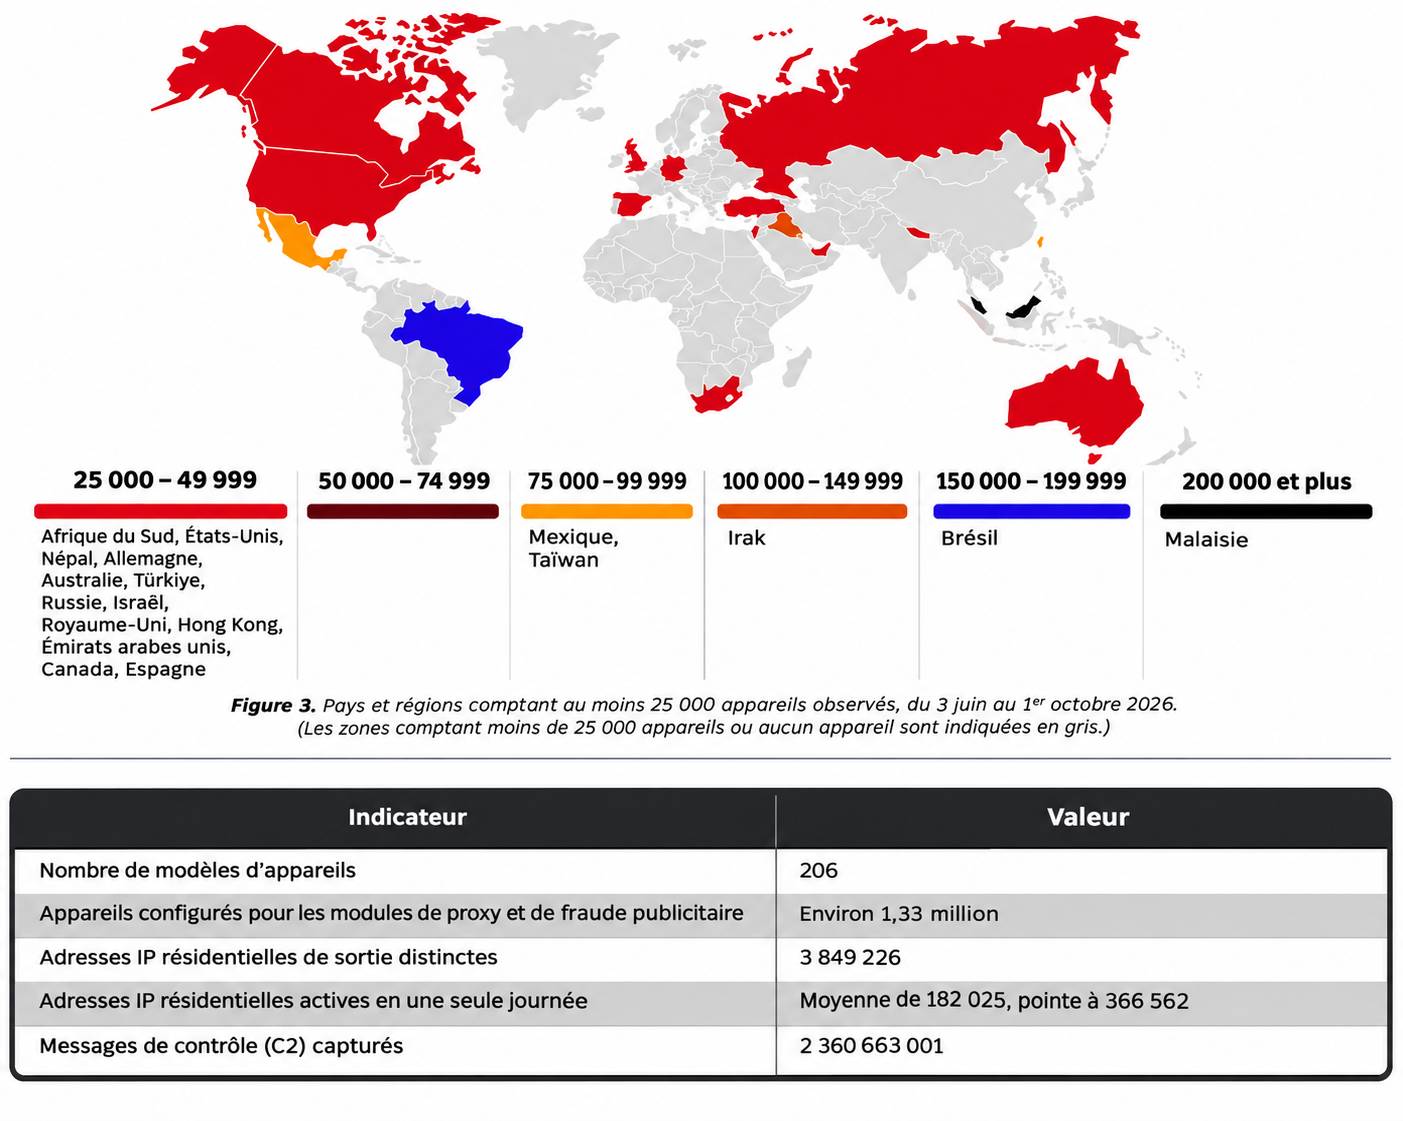
Le fonctionnement de X.CPE reposait sur une architecture relativement sophistiquée.
Une première composante, installée dans le système de l’appareil, établissait une connexion avec des serveurs de contrôle distants.
Ces serveurs pouvaient ensuite transmettre des instructions et installer silencieusement d’autres logiciels.
Les chercheurs ont notamment identifié des fonctions permettant de prendre des captures d’écran, d’exécuter des commandes, de récupérer certaines informations sur les comptes et de modifier le fonctionnement du système.
Mais l’objectif principal était souvent financier.
Le réseau permettait d’exploiter les connexions Internet des utilisateurs pour plusieurs activités :
- Revendre leur bande passante à des services tiers.
- Diffuser du trafic Internet à travers leurs adresses IP résidentielles.
- Générer de fausses impressions publicitaires.
- Installer d’autres logiciels malveillants.
- Participer à des réseaux de distribution de contenu sans leur consentement.
Pendant ce temps, le boîtier pouvait continuer à fonctionner normalement.
Son propriétaire pouvait regarder Netflix, YouTube ou d’autres services sans constater de problème évident.
C’est précisément ce qui rend cette technique difficile à détecter.
Votre connexion Internet pouvait être louée à des inconnus
L’un des aspects les plus inquiétants concerne l’utilisation des adresses IP résidentielles.
Sur Internet, chaque foyer dispose d’une adresse publique permettant aux services en ligne d’identifier la connexion utilisée.
Cette adresse est généralement associée à un fournisseur d’accès Internet et à une localisation géographique approximative.
Les réseaux de proxys résidentiels permettent à un tiers de faire transiter son trafic par cette adresse.
Dans un usage légitime, certaines entreprises utilisent des proxys pour vérifier l’affichage de sites Web dans différents pays.
Mais les mêmes outils peuvent servir à masquer l’origine d’activités frauduleuses.
Un pirate situé à l’autre bout du monde peut ainsi faire apparaître sa connexion comme provenant d’une résidence canadienne.
Cette technique complique le travail des banques, des plateformes commerciales et des systèmes de prévention des fraudes, qui utilisent notamment l’adresse IP pour évaluer le risque d’une connexion.
Dans le cas de X.CPE, les utilisateurs ne recevaient aucune compensation financière et n’avaient pas donné leur autorisation.
Leur connexion devenait simplement une ressource commerciale exploitée à leur insu.
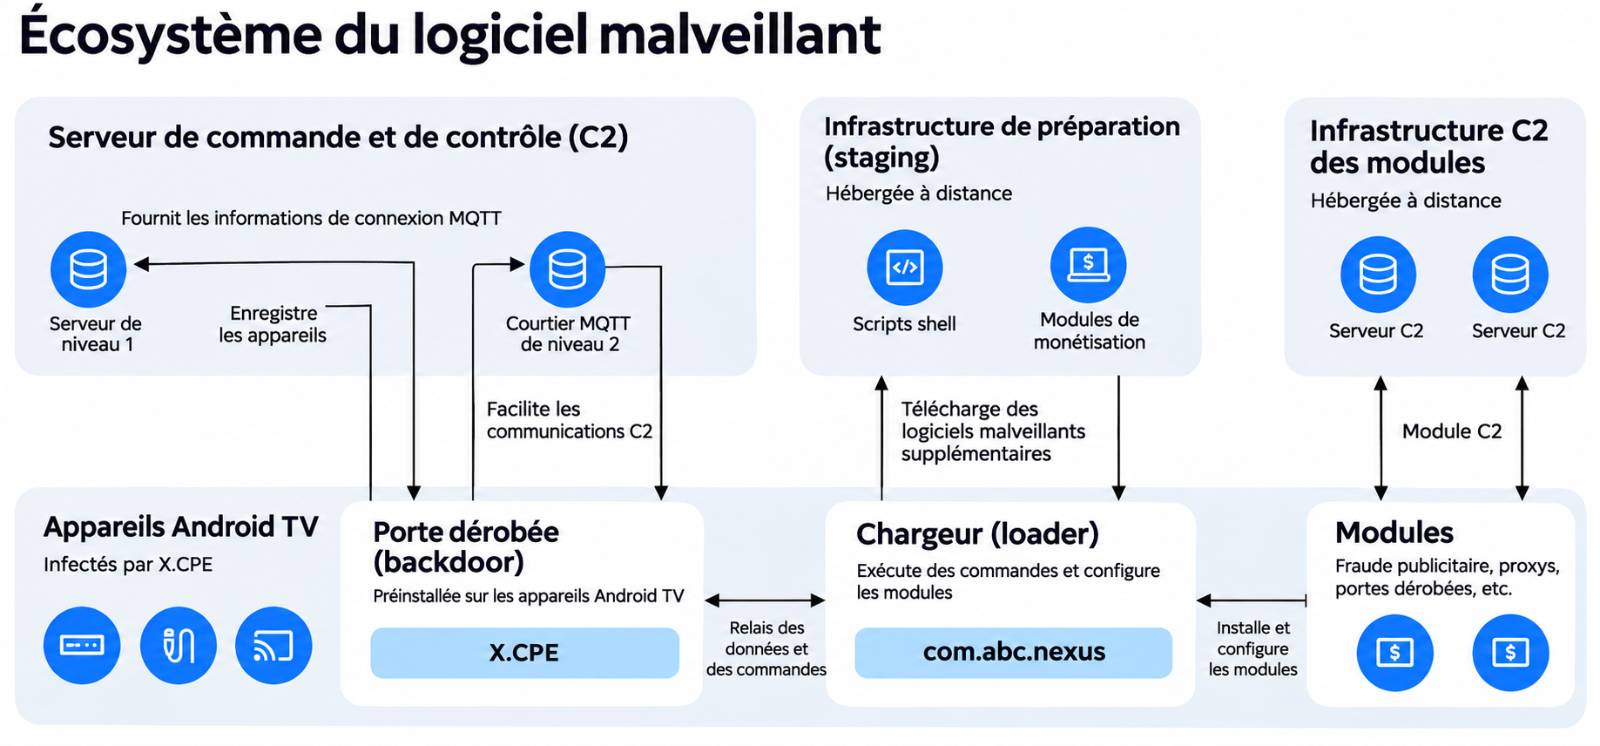
L’analyse de TrendAI révèle d’ailleurs que les opérateurs avaient observé près de 3,85 millions d’adresses IP résidentielles distinctes sur une période de quatre mois.
Cela ne signifie pas que 3,85 millions d’appareils différents étaient infectés : une même machine peut utiliser plusieurs adresses IP au fil du temps.
Ces chiffres montrent néanmoins l’ampleur des ressources réseau mises à disposition de l’infrastructure criminelle.

Des dizaines de milliers d’appareils concernés au Canada
Le problème ne se limitait pas à quelques marchés asiatiques.
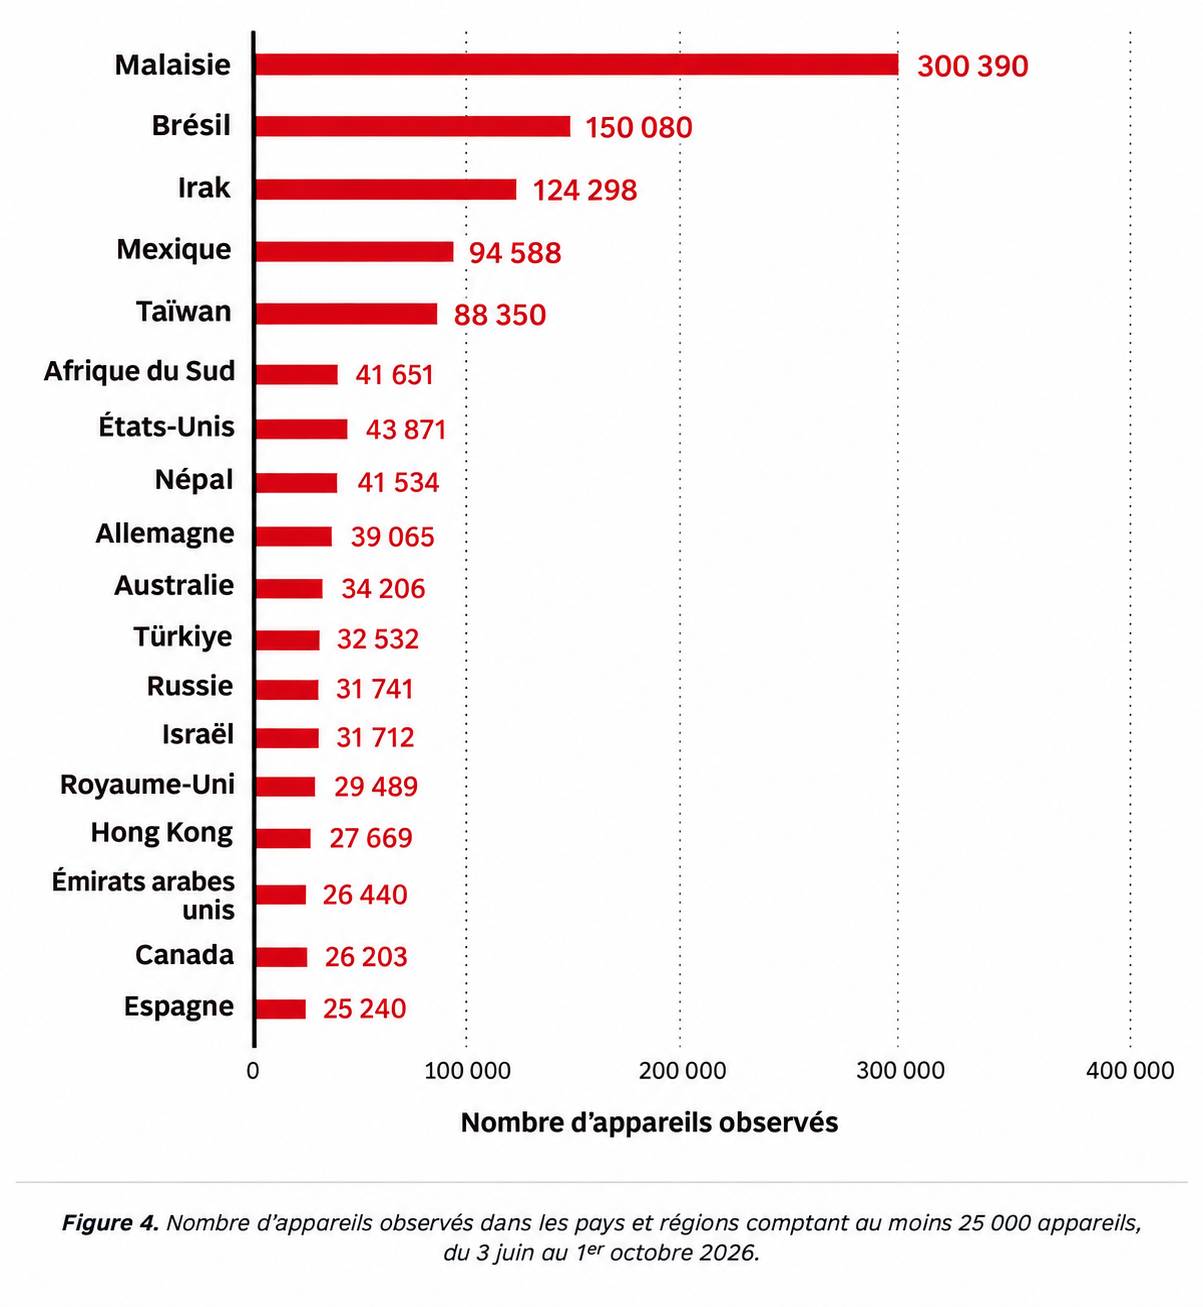
Selon les données recueillies par TrendAI entre juin et octobre 2026, 1 472 554 appareils infectés ont été observés, répartis entre 206 modèles et plus de 170 pays.
Les plus fortes concentrations se trouvaient notamment en Malaisie, au Brésil, en Irak, au Mexique et à Taïwan.
Le Canada figurait également parmi les pays comptant une présence importante du réseau.
Avec les États-Unis, l’Allemagne, le Royaume-Uni et l’Australie, il faisait partie d’un groupe de cinq pays ayant chacun entre environ 26 000 et 42 000 appareils observés.
Le nombre précis d’appareils canadiens n’a pas été indiqué dans le tableau récapitulatif de l’étude.
Ces résultats montrent néanmoins que les consommateurs canadiens n’étaient pas épargnés.
Les chercheurs ont également détecté X.CPE sur d’autres types d’équipements Android, notamment des appareils de télésanté, des machines de karaoké et des dispositifs d’affichage numérique.
Il ne s’agit donc pas uniquement d’un problème touchant les amateurs de boîtiers TV à bas prix.
Pourquoi les fournisseurs Internet devraient s’inquiéter
Pour les entreprises de télécommunications, cette découverte illustre un défi grandissant.
Lorsqu’un appareil infecté utilise une connexion résidentielle, les activités malveillantes peuvent sembler provenir directement de l’abonné.
Le fournisseur Internet peut voir du trafic inhabituel, mais il n’est pas toujours possible de déterminer immédiatement quel appareil en est responsable.
Une connexion résidentielle peut aujourd’hui desservir plusieurs dizaines d’équipements : téléphones, ordinateurs, téléviseurs, caméras, consoles de jeux et autres objets connectés.
Un seul appareil compromis peut donc générer du trafic suspect sans affecter visiblement le reste du réseau domestique.
Selon Plume, c’est justement l’analyse de communications anormales sur ses réseaux qui a permis de découvrir la présence de X.CPE.
L’entreprise a repéré des connexions répétées vers une infrastructure suspecte, avant de remonter jusqu’à un composant dissimulé dans le micrologiciel des boîtiers.
Pour les fournisseurs canadiens comme Bell, Rogers, TELUS ou Vidéotron, cette affaire rappelle l’importance de développer des systèmes capables de repérer les comportements anormaux des équipements connectés.
Il ne s’agit pas d’affirmer que ces fournisseurs ont distribué les appareils concernés, ni qu’ils disposent tous des mêmes outils de détection.
Le risque touche plutôt l’ensemble des réseaux résidentiels sur lesquels des équipements non sécurisés peuvent être connectés.

Les appareils sont-ils maintenant sécuritaires ?
Google affirme avoir neutralisé l’infrastructure de commande utilisée par les opérateurs du réseau X.CPE.
L’entreprise a notamment engagé des procédures juridiques pour faire désactiver les domaines et serveurs employés dans cette opération.
Les mesures ont également ciblé les infrastructures contrôlant plus d’une douzaine d’autres familles de logiciels malveillants.
Selon Google, ces interventions devraient interrompre l’accès criminel à au moins 10 millions d’appareils compromis supplémentaires, au-delà de ceux directement associés au réseau X.CPE.
Il faut cependant distinguer deux choses : neutraliser les serveurs permettant de contrôler un appareil et supprimer le logiciel malveillant installé dans cet appareil.
Les chercheurs de TrendAI soulignent que le composant X.CPE demeure présent dans le micrologiciel de certaines machines.
Il peut disposer de privilèges système élevés et ne pas pouvoir être supprimé par les moyens habituels.
Les propriétaires concernés pourraient donc devoir obtenir une mise à jour officielle et vérifiée de leur appareil ou envisager son remplacement.
Une simple réinitialisation aux paramètres d’usine ne garantit pas la suppression d’un programme intégré à une partition système persistante.
Cette distinction est importante : même si l’infrastructure criminelle a été désorganisée, elle ne rend pas automatiquement chaque appareil parfaitement fiable.
Comment savoir si votre boîtier Android est concerné ?
Les utilisateurs qui possèdent un boîtier Android acheté auprès d’un fournisseur peu connu devraient vérifier son fabricant, son modèle exact et ses mises à jour de sécurité.
Certaines familles de produits commercialisées sous la marque MECOOL figurent parmi les appareils étudiés par les chercheurs.
Cela ne signifie pas que tous les appareils MECOOL sont nécessairement infectés.
Le laboratoire Synthient a publié des indicateurs techniques et des références de modèles associés à son enquête, permettant aux utilisateurs avancés et aux professionnels de la cybersécurité d’effectuer des vérifications.
Google recommande également de privilégier les fabricants reconnus, les boutiques d’applications officielles et les appareils bénéficiant de mécanismes de sécurité actifs, notamment Google Play Protect.
Pour les appareils potentiellement concernés, les principales précautions sont de vérifier les avis de sécurité du fabricant, de surveiller les activités réseau inhabituelles et de contacter le fournisseur en cas de doute.
Si la compromission est confirmée et qu’aucune mise à jour fiable n’existe, le remplacement de l’appareil représente la solution la plus prudente.
Il est également préférable d’éviter de connecter des appareils non vérifiés au même réseau que des équipements professionnels ou contenant des renseignements sensibles.
Une faille dans toute la chaîne de confiance
L’affaire X.CPE soulève finalement un problème plus vaste que la sécurité des boîtiers Android.
Pendant longtemps, les recommandations de cybersécurité reposaient sur quelques principes fondamentaux : ne pas télécharger de fichiers suspects, installer les mises à jour et éviter les applications provenant de sources inconnues.
Ces conseils demeurent pertinents.
Mais ils deviennent insuffisants lorsqu’un appareil est compromis avant même d’atteindre le consommateur.
Le problème se déplace alors vers la chaîne d’approvisionnement, les fabricants et les organismes responsables de la certification.
Un produit peut être parfaitement fonctionnel, vendu dans un emballage neuf et présenté comme compatible avec un écosystème reconnu, tout en comportant des fonctions malveillantes dissimulées.
La réponse nécessite donc des contrôles plus rigoureux des micrologiciels, des audits indépendants et une meilleure surveillance des appareils après leur commercialisation.
Google a remporté une bataille importante contre X.CPE.
Mais cette opération rappelle aussi qu’à l’ère des objets connectés, la sécurité ne commence plus lorsque nous branchons un appareil à Internet.
Elle commence bien avant, au moment où ses composants et ses logiciels sont conçus, assemblés et installés en usine.