


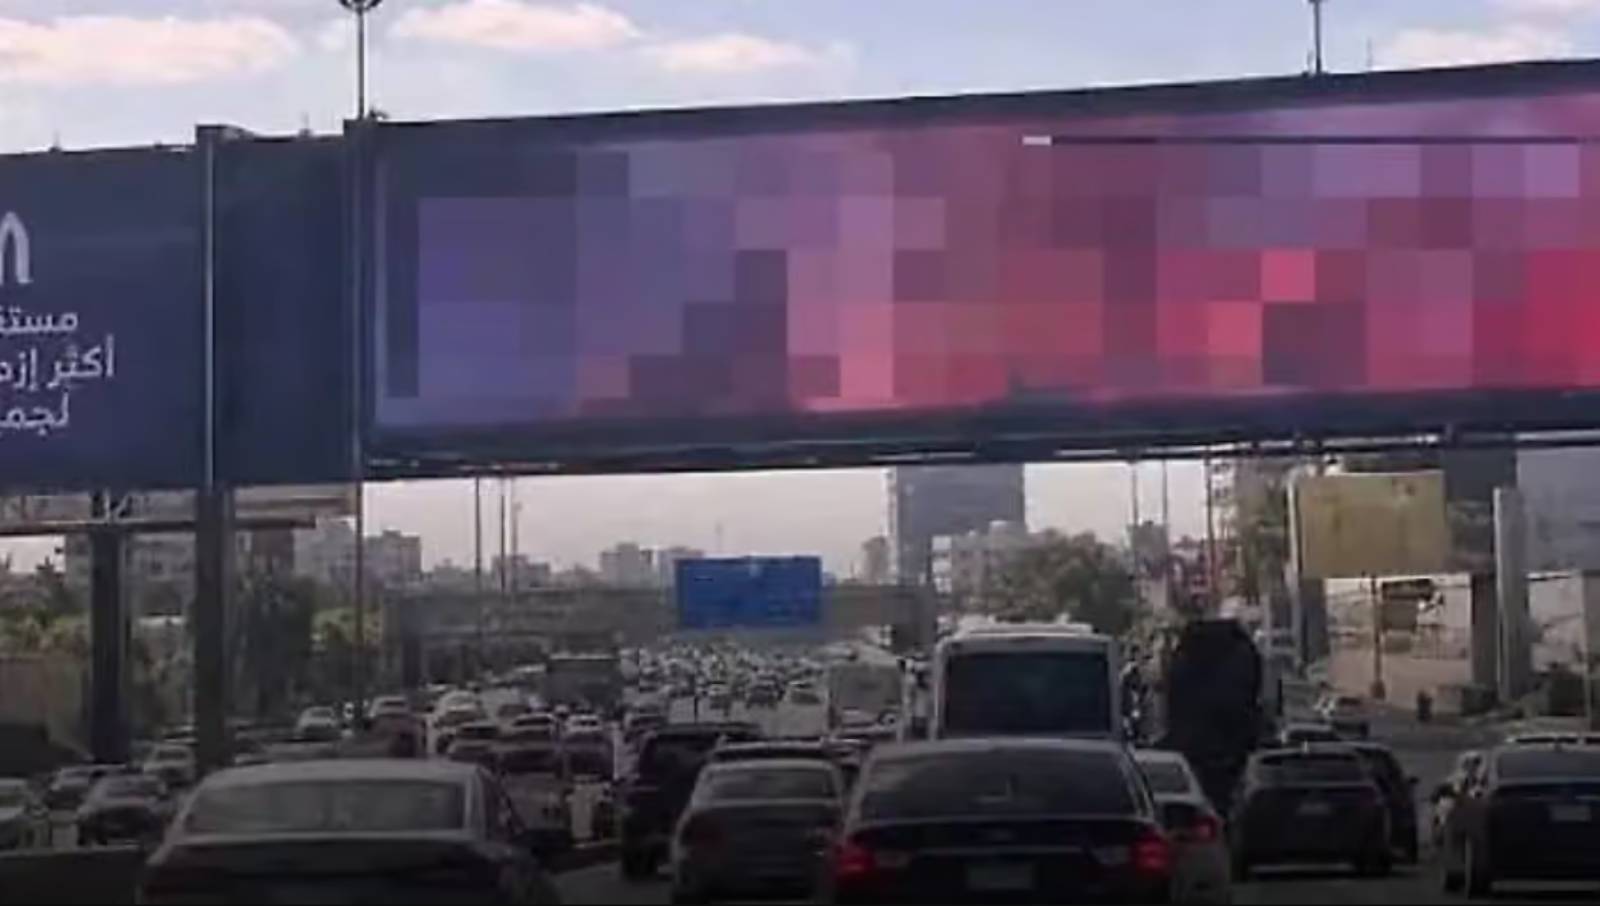
Des écrans publicitaires ont diffusé des vidéos pornographiques en Égypte, en Malaisie et au Brésil après des cyberattaques survenues le 29 octobre. Les pirates affirment également avoir atteint des installations en Chine et en Irak. Derrière cette opération spectaculaire se cache une vulnérabilité beaucoup plus sérieuse : la sécurité des infrastructures numériques accessibles à distance.
Imaginez circuler sur une autoroute et apercevoir soudainement, sur un panneau publicitaire géant, une vidéo pornographique à la place des publicités habituelles.
C’est ce qu’ont vécu des automobilistes le 29 octobre 2026 sur l’axe du 26-Juillet, une importante voie de circulation reliant Le Caire à ses banlieues occidentales, en Égypte.
Les images, rapidement partagées sur les réseaux sociaux, montraient également les pseudonymes des pirates et l’adresse d’un canal Telegram.
L’incident aurait pu être considéré comme un simple acte de vandalisme numérique. Pourtant, des événements similaires se produisaient le même jour dans plusieurs autres pays.
En Malaisie, huit écrans numériques de la municipalité de Kluang ont été compromis. Au Brésil, un panneau publicitaire de Campo Maior, dans l’État du Piauí, a diffusé des contenus semblables.
Un groupe se présentant sous le nom de Leakers$ a revendiqué ces attaques, affirmant également avoir obtenu l’accès à des systèmes en Irak et en Chine. Ces deux derniers cas n’ont toutefois pas été confirmés indépendamment avec le même degré de certitude.
Cette distinction est importante : trois pays disposent de signalements locaux étayés, tandis que les deux autres reposent principalement sur les déclarations des pirates.
Deux heures pour compromettre des systèmes à travers le monde ?
Le plus inquiétant dans cette affaire n’est probablement pas le contenu diffusé, mais la facilité avec laquelle les attaquants affirment avoir accédé aux installations.
Dans un entretien accordé au média The Cairo Report, puis relayé par Gizmodo, un représentant de Leakers$ explique que le groupe aurait exploité une vulnérabilité dans un logiciel permettant de transmettre du contenu aux écrans LED.
Selon ses déclarations, une analyse automatisée d’environ deux heures aurait suffi pour découvrir des milliers de systèmes accessibles depuis Internet.
Les pirates n’auraient donc pas eu besoin de se rendre physiquement près des panneaux publicitaires, ni même de compromettre chaque écran individuellement.
Ils auraient plutôt ciblé une infrastructure logicielle utilisée pour gérer leur contenu à distance.
Cette version des faits reste celle des attaquants. Aucune analyse technique publique complète ne permet encore de confirmer précisément la faille exploitée.
Elle est néanmoins cohérente avec les premières informations communiquées par les autorités égyptiennes, qui ont évoqué la compromission du site d’une entreprise internationale chargée de la diffusion des publicités.
Comment fonctionne un panneau publicitaire connecté ?
Contrairement aux affiches traditionnelles, les panneaux numériques modernes sont souvent administrés à partir d’une plateforme centralisée.
Une entreprise peut programmer les publicités à afficher, modifier les horaires de diffusion, remplacer une campagne ou surveiller le fonctionnement de ses écrans.
Certains systèmes permettent de gérer simultanément des centaines d’installations réparties dans différentes villes, voire dans plusieurs pays.
Cette technologie représente un avantage considérable pour les annonceurs.
Elle permet notamment de modifier une publicité instantanément, d’adapter les messages selon l’heure et de réduire les interventions sur place.
Mais cette centralisation peut également concentrer les risques.
Lorsqu’un compte disposant de privilèges élevés ou qu’une plateforme de diffusion est compromis, un pirate peut potentiellement prendre le contrôle de nombreux écrans sans jamais avoir accès directement à leur matériel.
Dans une telle situation, le problème ne se situe pas nécessairement dans le panneau LED lui-même.
Il peut provenir de son logiciel de gestion, de l’accès à distance, d’un fournisseur externe ou d’une mauvaise configuration de sécurité.
C’est une forme de dépendance technologique que l’on retrouve dans de nombreux secteurs : la multiplication des objets connectés s’accompagne d’une multiplication des systèmes permettant de les administrer.
Le vrai danger : la sécurité routière
Les images diffusées en Égypte ont provoqué une réaction immédiate.
Selon les informations recueillies par CNN, certains automobilistes se sont arrêtés pour filmer le panneau géant.
Aucun accident directement attribué à l’incident n’a été confirmé dans les sources consultées.
Mais la situation met en évidence un risque évident.
Sur une autoroute, l’apparition soudaine d’images inattendues, particulièrement lorsqu’elles sont animées, peut détourner l’attention des conducteurs.
Le danger ne réside d’ailleurs pas uniquement dans le caractère pornographique des images.
Un pirate pourrait tout aussi bien afficher de fausses alertes, des messages trompeurs ou des contenus conçus pour provoquer la panique.
Il faut néanmoins distinguer les panneaux publicitaires des panneaux officiels de signalisation routière : rien ne démontre que les pirates aient obtenu le contrôle des systèmes gouvernementaux de gestion de la circulation lors de cette attaque.
Cette distinction ne diminue pas l’importance du problème.
Un écran privé installé au-dessus d’une voie rapide peut devenir une source de distraction majeure s’il affiche soudainement des contenus inappropriés.
Les autorités ont rapidement coupé les écrans
En Malaisie, la municipalité de Kluang a confirmé la compromission de plusieurs écrans d’information publics.
Les autorités ont immédiatement interrompu leur fonctionnement et ouvert une enquête avec le fournisseur chargé de leur gestion.
La police locale a confirmé que huit écrans avaient été concernés.
Au Brésil, l’entreprise Ferreira & Ferreira Publicidade e Comunicação a également déclaré avoir été victime d’une intrusion informatique.
Elle a interrompu la diffusion, déposé une plainte et annoncé un renforcement de ses procédures de sécurité.
En Égypte, le ministère de l’Intérieur a indiqué que la diffusion non autorisée provenait d’une attaque visant une entreprise internationale partenaire de l’opérateur local.
Ces déclarations confirment que les incidents ne se limitent pas à de simples manipulations visuelles publiées sur Internet.
Des installations réelles ont été affectées et leurs exploitants ont dû intervenir.
Et si des équipements beaucoup plus importants étaient visés ?
Les panneaux publicitaires ne représentent qu’une petite partie des dispositifs aujourd’hui contrôlés à distance.
Les mêmes principes d’administration numérique se retrouvent dans les bâtiments intelligents, les équipements industriels, les installations énergétiques et certains systèmes municipaux.
La nature et les protections de ces systèmes varient considérablement, mais leur exposition à Internet et leur dépendance à des fournisseurs externes peuvent créer des risques comparables.
Cette semaine, une autre série de cyberattaques en Europe a d’ailleurs montré comment des pirates pouvaient modifier les paramètres de réfrigération de supermarchés.
Dans ce cas, les conséquences ne se limitaient pas à des images embarrassantes. Les températures modifiées pouvaient entraîner la destruction de marchandises.
Les deux affaires illustrent une même difficulté : les organisations ont parfois adopté la connectivité pour faciliter leurs opérations avant d’avoir suffisamment réfléchi à la sécurité de leurs équipements.
Le Canada doit-il s’inquiéter ?
Rien n’indique que les panneaux publicitaires canadiens ont été touchés par cette campagne particulière.
Cependant, les technologies de diffusion et d’administration à distance sont largement utilisées dans le secteur de l’affichage numérique.
Les exploitants canadiens doivent donc composer avec les mêmes catégories de risques techniques.
Le Centre canadien pour la cybersécurité rappelle régulièrement l’importance de limiter l’exposition des équipements connectés, de sécuriser les accès à distance et de modifier les identifiants installés par défaut.
L’Out of Home Advertising Association of America, une association de l’industrie publicitaire, a également publié des recommandations de sécurité propres aux panneaux numériques.
Celles-ci comprennent l’authentification multifacteur, la restriction des accès administratifs, les mises à jour logicielles et l’utilisation de connexions sécurisées.
L’association insiste aussi sur la nécessité d’une validation humaine des contenus diffusés.
Ce dernier mécanisme peut contribuer à empêcher la publication d’images non autorisées, à condition qu’il soit intégré à une chaîne de diffusion correctement protégée.
Pour les exploitants, la question ne devrait donc plus simplement être de savoir comment gérer leurs panneaux à distance.
Elle devrait aussi porter sur leur capacité à détecter une intrusion et à interrompre rapidement une diffusion compromise.
Une nouvelle vulnérabilité de nos villes intelligentes
Cette affaire peut sembler insolite. Pourtant, elle illustre un enjeu qui prendra de l’ampleur à mesure que les villes intégreront davantage de technologies connectées.
Les panneaux numériques, les équipements industriels et les systèmes de gestion des bâtiments dépendent tous, à des degrés différents, de logiciels et de connexions réseau.
Plus ces infrastructures deviennent centralisées, plus il devient nécessaire de protéger les plateformes qui les contrôlent.
Dans le cas des panneaux publicitaires, les pirates ont choisi de diffuser des contenus pornographiques pour attirer l’attention.
Mais rien ne garantit que les prochaines intrusions auront un objectif aussi limité.
La véritable leçon de cette attaque n’est donc pas que des pirates ont réussi à afficher des images embarrassantes sur des écrans géants.
C’est que des équipements installés au cœur de nos espaces publics peuvent parfois être détournés à distance, avec des conséquences qui dépassent largement le monde numérique.