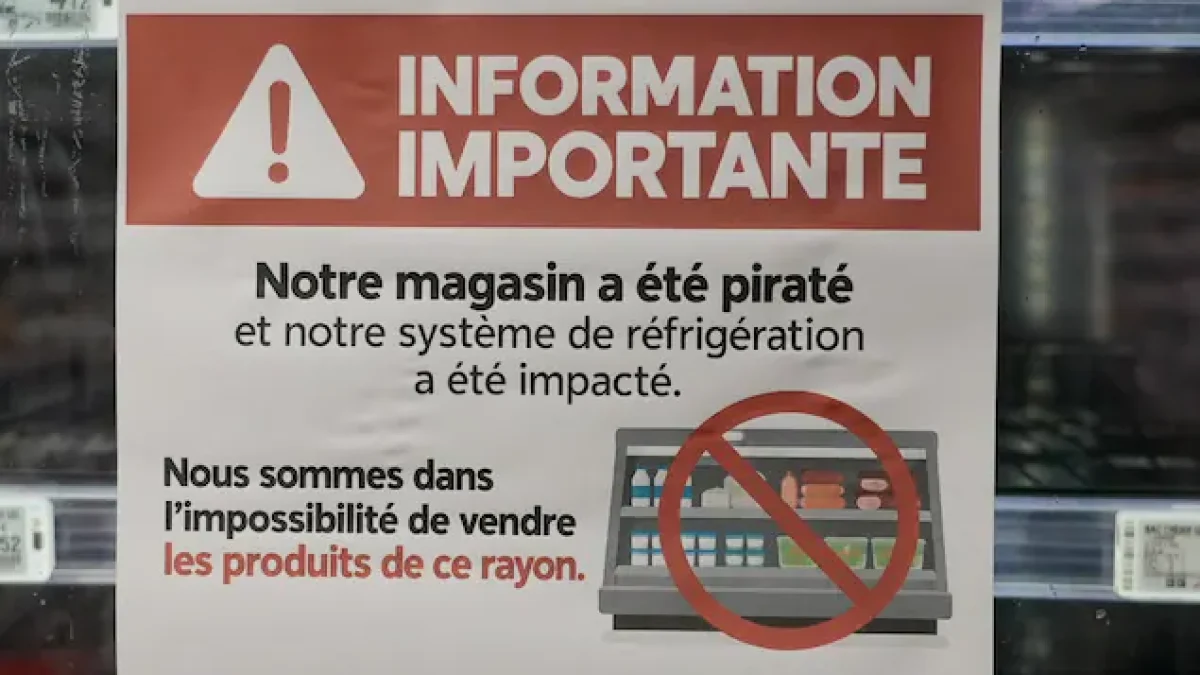
Des supermarchés européens ont perdu des milliers d’euros de marchandises après des cyberattaques visant leurs systèmes de réfrigération. Derrière ces incidents se cache une vulnérabilité beaucoup plus inquiétante : des milliers d’équipements industriels connectés à Internet pourraient permettre à des pirates de perturber des infrastructures essentielles, y compris au Canada.
Un congélateur réglé à 50 °C en pleine nuit. Des alarmes qui se déclenchent. Des employés obligés de jeter des produits surgelés devenus impropres à la vente.
Ce scénario ne provient pas d’un film de science-fiction. Il s’est produit dans plusieurs supermarchés européens au début du mois de novembre.
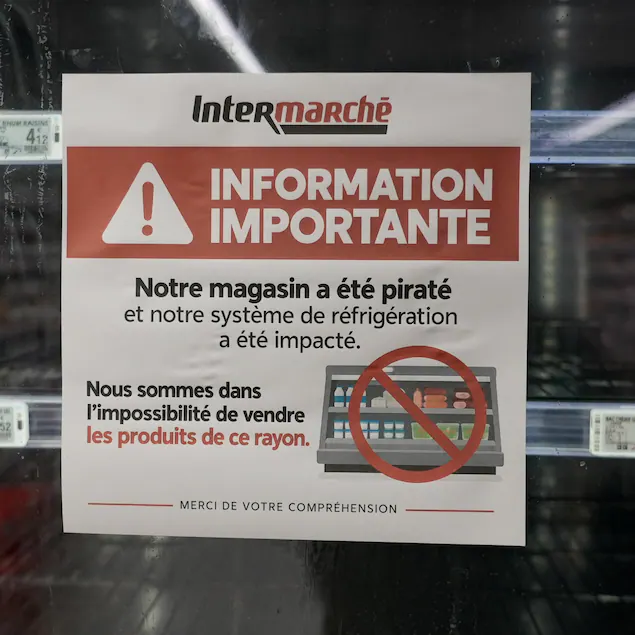
Dans la nuit du 1er au 2 novembre 2026, des systèmes de réfrigération ont été compromis dans plusieurs pays, notamment en Belgique, en Suède, en Finlande, en Irlande, au Luxembourg, aux Pays-Bas et en Estonie.
Les pirates auraient modifié à distance les paramètres de contrôle des installations, provoquant des hausses de température ou l’activation de cycles de dégivrage.
Certaines consignes auraient même été réglées à 70 °C. Il faut toutefois distinguer la température programmée dans un système de contrôle de la température effectivement atteinte à l’intérieur d’un congélateur.
Plusieurs chaînes de distribution, dont Carrefour, Delhaize, Coop et ICA, ont signalé des perturbations.
Ces attaques surviennent seulement quelques semaines après une série d’incidents similaires qui auraient touché plus de 700 supermarchés en France au mois d’octobre.
Mais contrairement à de nombreuses cyberattaques traditionnelles, les pirates ne cherchaient pas nécessairement à voler des informations.
Cette fois, leurs interventions ont directement affecté le fonctionnement de machines physiques.
Comment peut-on pirater un congélateur ?
Les installations frigorifiques modernes sont beaucoup plus sophistiquées qu’un simple appareil domestique.
Dans un supermarché, plusieurs dizaines de réfrigérateurs et de congélateurs peuvent être reliés à un système centralisé.
Ce dernier surveille les températures, la consommation énergétique, les alarmes, les cycles de dégivrage et le fonctionnement des compresseurs.
Pour faciliter la maintenance, ces systèmes sont souvent accessibles à distance.
Un technicien peut ainsi vérifier une panne ou modifier certains paramètres sans se déplacer.
Cette connectivité permet de réduire les coûts d’exploitation, mais elle peut également devenir une porte d’entrée pour des pirates informatiques.
Dans les incidents européens, des contrôleurs associés notamment au fabricant danois Danfoss ont été mis en cause.
Le système ne doit pas nécessairement être infecté par un logiciel malveillant pour provoquer des dommages.
Si une personne non autorisée parvient à accéder à l’interface d’administration, elle peut potentiellement utiliser les fonctions normales de l’équipement contre son propriétaire.
Modifier la température, déclencher un dégivrage ou désactiver certaines alertes suffit parfois à provoquer des pertes considérables.
Ce type d’attaque est particulièrement problématique, car une commande malveillante peut ressembler à une opération de maintenance légitime.
Près de 13 000 services exposés sur Internet
Les incidents européens mettent en lumière un problème dont l’ampleur dépasse largement les supermarchés.
Le 22 octobre, soit avant la nouvelle vague d’attaques, les chercheurs de Forescout Vedere Labs ont publié une étude consacrée aux équipements de réfrigération accessibles depuis Internet.
Leurs recherches ont identifié 12 976 observations de services de gestion frigorifique exposés, réparties sur 6 017 adresses IP publiques dans 99 pays et territoires.
Il ne s’agit pas nécessairement de 12 976 appareils distincts : une adresse IP peut héberger plusieurs services, tandis qu’une interface peut contrôler de nombreux équipements.
Ces résultats ne signifient pas non plus que tous les systèmes recensés ont été piratés.
Ils montrent cependant qu’une quantité importante d’infrastructures peut être détectée depuis Internet.
Parmi les équipements répertoriés figurent notamment 7 075 observations de services Copeland/Dixell XWEB et 4 697 observations de services Danfoss StoreView.
Les chercheurs ont également constaté que 80 % des services Danfoss StoreView dont la version pouvait être identifiée utilisaient un logiciel plus ancien que la version 4.3.1 corrigeant des vulnérabilités connues.
Le fabricant Danfoss avait notamment publié des avis de sécurité en 2025 concernant des failles susceptibles de compromettre certains contrôleurs.
Ce qui rend la situation préoccupante, c’est que plusieurs équipements industriels restent en service pendant de nombreuses années.
Leur durée de vie physique dépasse parfois celle de leurs logiciels et de leur support de sécurité.
Un réfrigérateur industriel peut encore fonctionner parfaitement, même si son interface de contrôle n’est plus suffisamment protégée.
Pourquoi les attaques peuvent se multiplier
Les chercheurs de Censys, une entreprise spécialisée dans l’observation des équipements exposés sur Internet, ont également analysé la situation européenne.
Leurs données du 2 novembre montrent que la France, qui comptait 1 825 interfaces Danfoss StoreView visibles avant les attaques d’octobre, n’en présentait plus que 220 lors de leur nouvelle analyse.
Cette baisse suggère qu’une partie des exploitants a pris des mesures pour réduire leur exposition.
Cependant, les systèmes accessibles restent présents dans de nombreux pays.
Les attaques pourraient donc se répéter tant que certaines installations demeureront exposées et insuffisamment protégées.
Les responsables des incidents du 2 novembre n’ont pas été identifiés publiquement.
L’absence de revendication et de demande de rançon ne permet pas, à elle seule, de conclure à une opération de sabotage politique ou à l’intervention d’un État.
Les motivations peuvent être multiples : perturbation volontaire, recherche de visibilité, extorsion éventuelle ou exploitation opportuniste de systèmes vulnérables.
Dans tous les cas, ces événements montrent qu’une attaque informatique peut générer des dommages économiques sans nécessairement toucher les systèmes financiers ou les données personnelles d’une entreprise.
Les conséquences dépassent largement la perte de nourriture
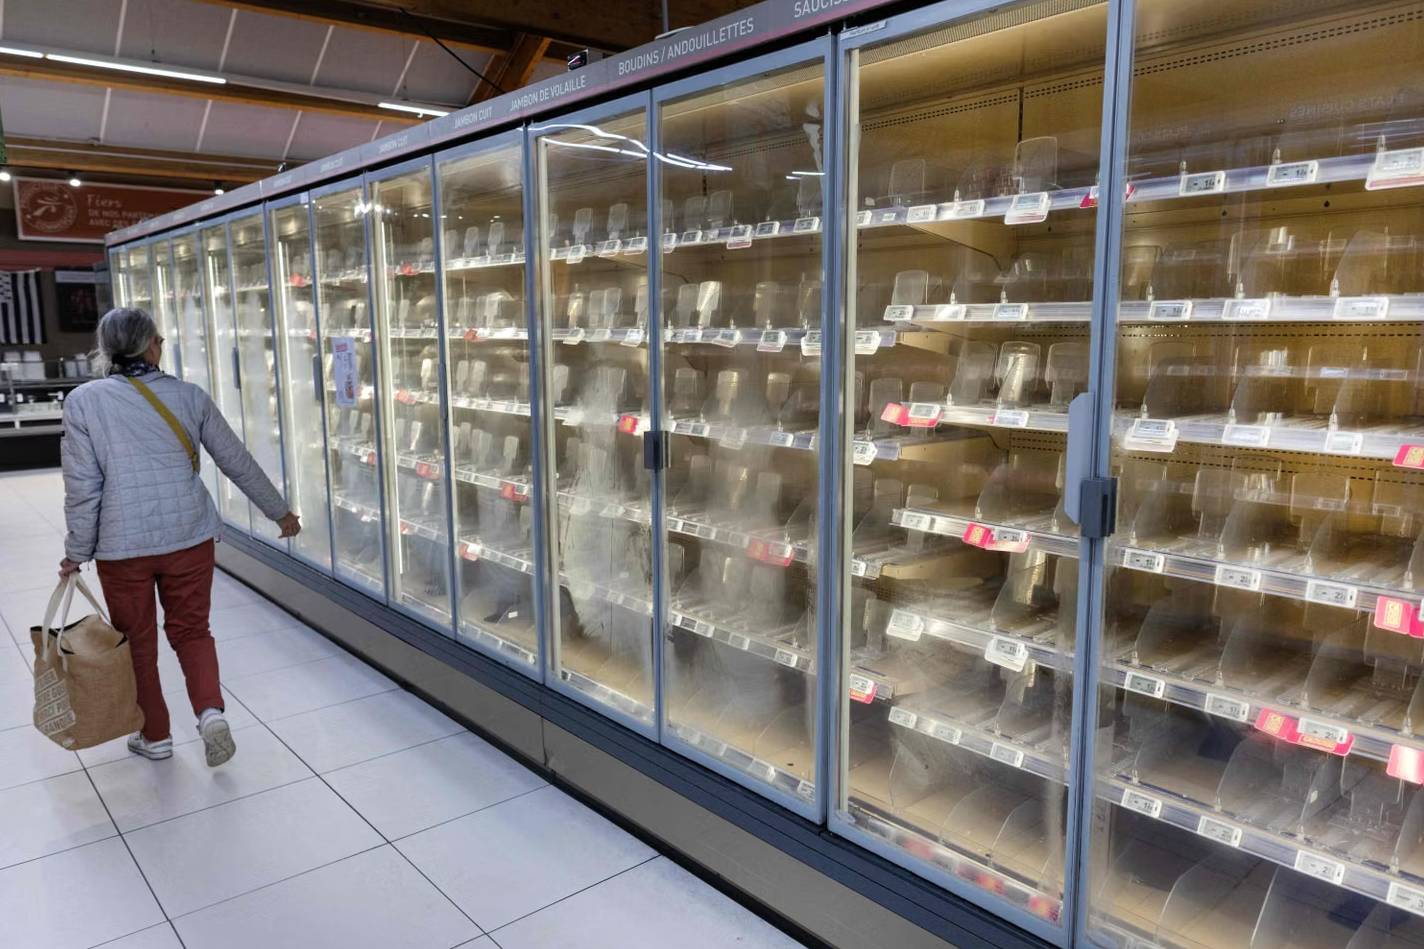
Dans une épicerie, une panne de réfrigération peut se traduire par des pertes de marchandises et une interruption des activités.
Mais les systèmes de contrôle à distance sont également présents dans d’autres secteurs.
Les exploitations agricoles utilisent des équipements similaires pour conserver les récoltes. Les entreprises agroalimentaires en dépendent pour stocker et transporter des denrées périssables.
Dans les hôpitaux et les laboratoires, le contrôle des températures peut être essentiel à la conservation de produits médicaux, de certains médicaments ou d’échantillons biologiques.
Une attaque contre ces installations pourrait donc avoir des conséquences beaucoup plus graves qu’une simple facture de réparation.
La sécurité alimentaire constitue également un enjeu.
Au Canada, Santé Canada recommande de conserver les aliments réfrigérés à 4 °C ou moins et les produits surgelés à -18 °C ou moins.
Lorsqu’une installation cesse de respecter ces conditions, le risque dépend notamment de la nature des produits, de la durée de l’exposition et des températures réellement atteintes.
Les exploitants peuvent être contraints de retirer des marchandises de la vente lorsqu’ils ne sont plus en mesure de garantir leur salubrité.
Le coût réel d’une cyberattaque peut donc inclure les pertes alimentaires, les interruptions d’activité, les inspections, les réparations et les conséquences sur la confiance des consommateurs.
Le Canada pourrait-il subir les mêmes attaques ?
Rien ne permet d’affirmer que les incidents européens se reproduiront automatiquement au Canada.
Cependant, les vulnérabilités mises en évidence ne sont pas propres à un pays.
Les systèmes industriels connectés sont utilisés partout dans le monde.
Le Centre canadien pour la cybersécurité a d’ailleurs déjà averti les organisations qui exploitent des technologies opérationnelles des risques associés aux équipements mal protégés et accessibles depuis Internet.
Contrairement aux technologies informatiques traditionnelles, qui servent principalement à traiter des données, les technologies opérationnelles contrôlent des processus physiques.
Elles permettent notamment de gérer des pompes, des systèmes de ventilation, des machines industrielles et des équipements de réfrigération.
Le Centre recommande notamment de limiter leur exposition à Internet, de modifier les mots de passe par défaut, de sécuriser l’accès à distance et de séparer les réseaux industriels des réseaux informatiques classiques.
Un autre élément mérite l’attention : la multiplication des intervenants.
Dans un commerce, l’infrastructure de réfrigération peut être installée par un fournisseur, entretenue par une entreprise externe et connectée au réseau par une équipe informatique.
Si personne n’assume clairement la responsabilité de la sécurité de l’ensemble, certaines vulnérabilités peuvent passer inaperçues pendant des années.
Des objets intelligents, mais pas toujours sécuritaires
Ces cyberattaques illustrent un paradoxe de la transformation numérique.
Plus un équipement devient connecté, plus il peut être surveillé, optimisé et entretenu efficacement.
Mais chaque connexion supplémentaire représente également un accès potentiel qu’il faut protéger.
L’arrivée de l’intelligence artificielle dans les infrastructures industrielles pourrait accentuer cette dépendance aux systèmes automatisés.
Elle peut améliorer la détection des anomalies et optimiser la consommation énergétique, mais elle ne remplace pas les mesures de cybersécurité fondamentales.
Un algorithme sophistiqué ne protège pas une interface d’administration laissée accessible à tous sur Internet.
Et lorsqu’une machine contrôle directement un processus physique, les conséquences d’une intrusion peuvent devenir immédiates.
Ces incidents rappellent finalement une réalité souvent négligée : dans une société de plus en plus connectée, la cybersécurité ne concerne plus uniquement nos mots de passe et nos renseignements personnels.
Elle concerne aussi les aliments que nous consommons, les médicaments que nous conservons et les infrastructures qui font fonctionner notre quotidien.